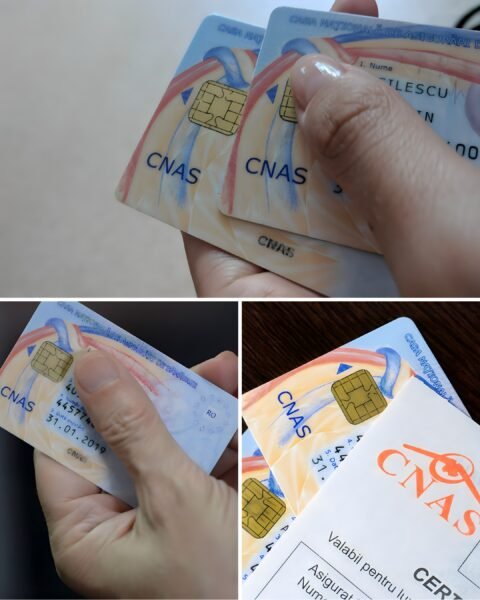
România va elimina adeverința de asigurat, documentul pe care milioane de pacienți sunt obligați să-l prezinte la fiecare consult medical. Măsura, adoptată de Senat și așteptând votul Camerei Deputaților, schimbă fundamental cum funcționează accesul la serviciile medicale — și pune în ecuație riscuri reale de.
Motivul schimbării e simplu: cozile la CNAS, blocajele în urgențe și erorile birocratice uzuale au ajuns insuportabile. Pacienții care uită acasă hârtia, cei care n-au adeverință actualizată din angajator, cei care pierd zile în obținerea unui înscris de la Casă — fiecare stire mică de nelipire pare trivială până când ești tu bolnav și ești refuzat pentru o foaie. Autoritățile au decis să rezolve asta prin digitalizare: medicii și spitalele vor putea verifica în timp real dacă ești asigurat, folosind codul numeric personal și conectarea directă la bazele de date ale CNAS.
Sistemul propus e elegant pe hârtie. Medicul intră codul tău, calculatorul confiră cu serverele CNAS în secunde, și gata — nu mai ai nevoie de hârtie. Verificarea se face electronic, înscrisul se generează în sistem și rămâne trasabil. Potrivit proiectului adoptat de Senat, CNAS va asigura funcționarea instrumentelor informatice și va gestiona cerințele de protecție a datelor personale. Până la finalul anului 2026, după parcurgerea etapelor legale și modernizării platformelor, noul sistem ar urma să intre în vigoare.
Problema e că România nu e tocmai cunoscută pentru stabilitatea platformelor informatice. Sisteme ale statului s-au prabușit sub trafic. Breșe de securitate au fost descoperite în baze de date cu informații sensibile. Și tocmai din asta trec mulți cu indiferență peste măsura asta, deși sună bine: conectezi baza medicală cu CNAS, dai acces medicilor la CNP și stări de asigurare — iar asta înseamnă exponenție de riscuri dacă orice legătură dintre sisteme e nesigură.
Specialiștii și asociații civile au ridicat semnele de întrebare pe care le-ar trebui să ridice cu toții. Nu sunt împotriva digitalizării — dimpotrivă. Dar cer garanții clare. Cine acreditează serverele pe care vor sta datele? Ce se întâmplă dacă se întrerupe conexiunea? Ce proceduri sunt în loc ca să refuzi un medic dacă se dovedeștene autoritatea pentru a folosi CNP-ul tău în scop medical? Răspunsurile la astea nu-s incluse în proiect. Documentul cere doar conformitate GDPR generică, ceea ce e ca și cum spui că o casă e în regulă cu legile de construcție pentru că are fundație — ceva e acolo, dar detaliile chiar contează.
În practică, pentru cititorul simplu: în următorii doi ani, nu se schimbă nimic. Adeverința rămâne obligatorie la medic, spital și farmacie. Poți uita asta de pe lista ta de griji imediate. Dar pe măsură ce 2026 se apropie, urmărește dacă CNAS publică detalii despre cum exact vor fi protejate datele și cine va avea acces la informații despre starea ta de asigurat. Dacă nu o fac, fii sceptic înainte să bage sistemul în producție. O dată ce o bază de date de genul asta e la rău, nu-i ușor s-o repari.
Beneficiul real e incontestabil: urgența ta va fi mai rapidă, pacienții vechi fără adeverință la zi vor putea accesa servicii fără birocrație, medicii vor pierde o jumătate de oră pe zi din administrație. Pentru aproape toată lumea, asta e clar bun. Dar bun nu înseamnă că nu poate dăuna dacă se face prost. România are o șansă să facă treaba corespunzător — doar că până acum nu-și cere de sus să dea detaliile alea de securitate pe care oamenii ar trebui să le cunoască înainte de a semna o lege.
Urmează votul Camerei Deputaților și, dacă trece, promulgarea. După aia, pe CNAS cade sarcina să modernizeze și să asigure că sistemul ăsta nou nu e mai periculos decât cozile pe care-le elimină.